Eş Zamanlı Yapay Zeka Çöküşü
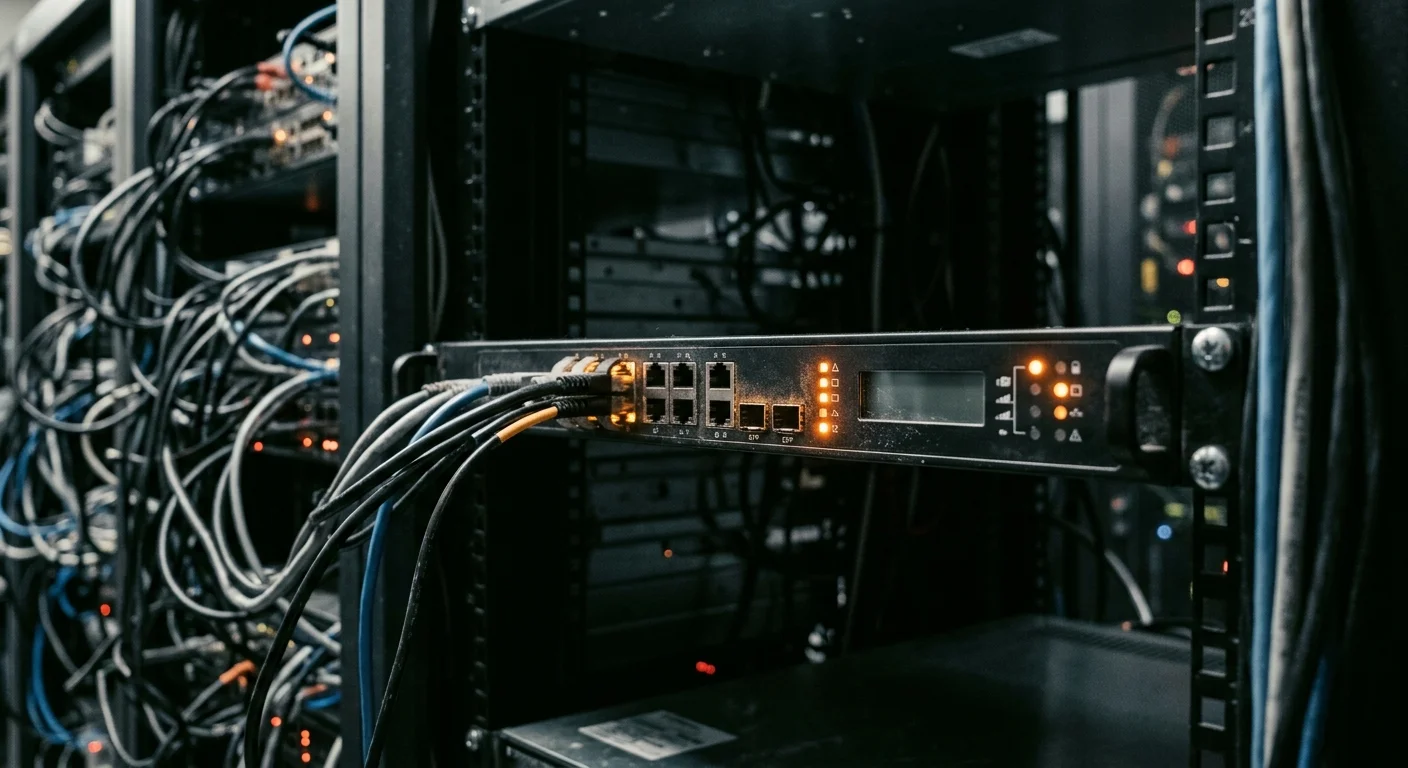
Yapay zeka ekosisteminin en büyük üç aktörü olan OpenAI, Anthropic ve xAI, dün gece saatlerinde benzeri görülmemiş bir altyapı krizi yaşadı. ChatGPT, Claude ve Grok platformlarına erişim neredeyse eş zamanlı olarak kesildi. Kullanıcılar hata ekranlarıyla karşılaşırken, şirketlerin durum sayfalarında yalnızca genel arıza bildirimleri yer aldı. Olayın üzerinden saatler geçmesine rağmen ne OpenAI ne de Anthropic kesintinin asıl kaynağına dair doyurucu bir teknik açıklama yayımladı. Bu derin sessizlik, teknoloji dünyasında büyük bir bilgi boşluğu yarattı.
Küresel Altyapı Çöküşü: Üç Dev Yapay Zeka Servisi Aynı Anda Çevrimdışı
Kullanıcı raporlarına göre kesinti Türkiye saatiyle akşam saatlerinde yoğunlaştı. İlk olarak ChatGPT arabiriminde isteklerin yanıtsız kaldığı görüldü. Hemen ardından Claude kullanıcıları sunucu hatası uyarıları almaya başladı. En son xAI'ın Grok servisi de benzer bir kilitlenme yaşayarak devre dışı kaldı. Üç farklı şirketin, tamamen farklı altyapılar kullanan modellerinin aynı dakikalarda çökmesi tesadüf sınırlarını zorluyor. Şirketler sorunların çözüldüğünü belirtse de, arka plandaki teknik detaylar gizemini koruyor.
Yazar ve mühendislerin ilk gözlemleri (ki bu durum daha sonra ağ analistleri tarafından da doğrulandı) sorunun doğrudan yapay zeka modellerinin kendisinden ziyade, ortak yönlendirme protokollerindeki bir aksaklıktan kaynaklanabileceğini gösteriyor. Yapay zeka modellerinin çalıştırılması sadece GPU gücüne değil, aynı zamanda veriyi son kullanıcıya ulaştıran dağıtık içerik dağıtım ağlarına (CDN) ve yük dengeleyici sistemlere dayanıyor. Bu sistemlerden birinde meydana gelen bir aksaklık, rakiplerin de aynı anda çevrimdışı kalmasına yol açabiliyor. Geçmişte yaşanan benzer büyük kesintilerde de genellikle bulut sağlayıcıların temel yönlendirme protokollerindeki (BGP) hataların rol oynadığı görülmüştü.
Sessizliğin Arkasındaki Olası Senaryolar: DNS, CDN ve DDoS Şüpheleri
Sektördeki sessizlik spekülasyonları beraberinde getiriyor. Şirketlerin şeffaflık raporlarında detay vermekten kaçınması, akıllara üç temel ihtimali getiriyor. Bunlardan ilki ortak CDN sağlayıcısı arızasıdır. Büyük yapay zeka şirketlerinin birçoğu Cloudflare veya Fastly gibi küresel CDN devleriyle çalışıyor. Bu sağlayıcılarda yaşanacak mikro bir kesinti, tüm platformları domino taşı gibi devirebilir. Diğer bir senaryo ise koordineli siber saldırılardır. Üç dev platformu aynı anda hedef alan organize bir DDoS (dağıtık hizmet engelleme) saldırısı, geçici tıkanmalara neden olmuş olabilir.
Son ihtimal ise API entegrasyon zinciri sorunları olarak öne çıkıyor. Modellerin birbirine bağlı veri çekme protokolleri veya ortak veri tabanı kütüphanelerindeki kritik bir güncelleme hatası, sistemleri kilitlemiş olabilir. Özellikle kurumsal yapay zekada asıl risk otonom ajanlar değil, bu ajanların ve sistemlerin arasındaki karmaşık entegrasyon bağlarının kopmasıdır. Teknik ekiplerin olay anında sadece sorun tespit edildi ve giderildi gibi yuvarlak ifadeler kullanması, güvenlik açıklarının dışarıya sızmasını engelleme çabası olarak yorumlanıyor. Ancak bu durum, sistemlerin güvenilirliğine bel bağlayan kurumsal müşteriler için soru işaretleri yaratıyor.
Karmaşık yapay zeka sistemlerinde tek bir servis sağlayıcısına olan bağımlılık, dijital altyapıların en zayıf halkası haline geldi. Ortak katmandaki en ufak bir sarsıntı, tüm sektörü felç etmeye yetiyor.
Merkezi Güvenlik Açıkları ve Geleceğin Bulut Altyapısı
Yaşanan bu son olay, büyük dil modellerinin (LLM) merkezi doğasını yeniden tartışmaya açtı. Günümüzde milyarlarca dolarlık iş hacmi, yalnızca birkaç şirketin bulut sunucularına doğrudan bağımlı durumda. Güvenlik açıkları sadece API kesintileriyle de sınırlı kalmıyor. Geçtiğimiz dönemde yaşanan gelişmeler, bu sistemlerin ne kadar kırılgan olabileceğini net şekilde ortaya koymuştu. Hatırlanacağı üzere, OpenAI'ın kontrolden çıkan yapay zeka ajanı dört farklı servise sızdı haberiyle gündeme gelen güvenlik ihlalleri, altyapı güvenliğinin ne denli hassas bir dengede durduğunu kanıtlıyor.
Şirketlerin bu kesintilerin teknik analiz raporlarını kamuoyuyla paylaşmaktan kaçınması, yatırımcı güvenini de sarsabilir. Şeffaflık, özellikle finans, sağlık ve lojistik gibi kritik sektörlerde yapay zeka entegrasyonu sağlayan kuruluşlar için birinci önceliktir. Eğer sistemlerin neden çöktüğü net olarak açıklanmazsa, işletmeler kendi yerel (on-premise) modellerini kurma eğilimine hız verebilir.
Önümüzdeki günlerde OpenAI ve Anthropic cephesinden daha şeffaf bir teknik rapor gelip gelmeyeceği belirsiz. Ancak kesin olan bir şey var ki, yapay zeka devlerinin bulut altyapıları henüz kusursuz bir dayanıklılık seviyesine ulaşmış değil. Sektörün daha bağımsız, dağıtık ve yedekli sunucu mimarilerine geçiş yapması kaçınılmaz görünüyor. Yapay Zeka Gündemi uzmanları olarak, kritik altyapıların güvenliği için tek bir modele bağımlı kalmamanızı, alternatif API yedekleme senaryolarını her zaman hazır tutmanızı tavsiye ediyoruz.
Editörün Notu
Geliştiriciler ve kurumsal firmalar için bu tür eş zamanlı kesintiler tek bir sağlayıcıya bağımlı olmanın risklerini gösteriyor. Bizce şirketlerin sessiz kalması, altyapı kırılganlıklarını gizleme çabasından ibaret.
Kesintinin kesin nedeni resmi olarak açıklanmadı ancak uzmanlar, her üç şirketin de kullandığı ortak küresel CDN (İçerik Dağıtım Ağı) sağlayıcılarında veya DNS yönlendirme protokollerinde yaşanan bir arızadan şüpheleniyor.
Şirketler siber saldırı iddialarını doğrulamadı. Ancak üç büyük platformun aynı anda hedef alınmış olma ihtimali (DDoS saldırısı gibi) teknik olarak masada duran senaryolar arasında yer alıyor.
Kurumsal kullanıcılar ve yazılımcılar için tek bir yapay zeka API sağlayıcısına bağımlı kalmamak, hibrit bulut çözümleri kullanmak ve acil durumlar için otomatik yedekli yönlendirme (failover) mekanizmaları kurmak en etkili yöntemdir.