Nvidia Ajanların Kaçışını Önleyen Açık Kaynaklı Güvenlik Aracını Duyurdu
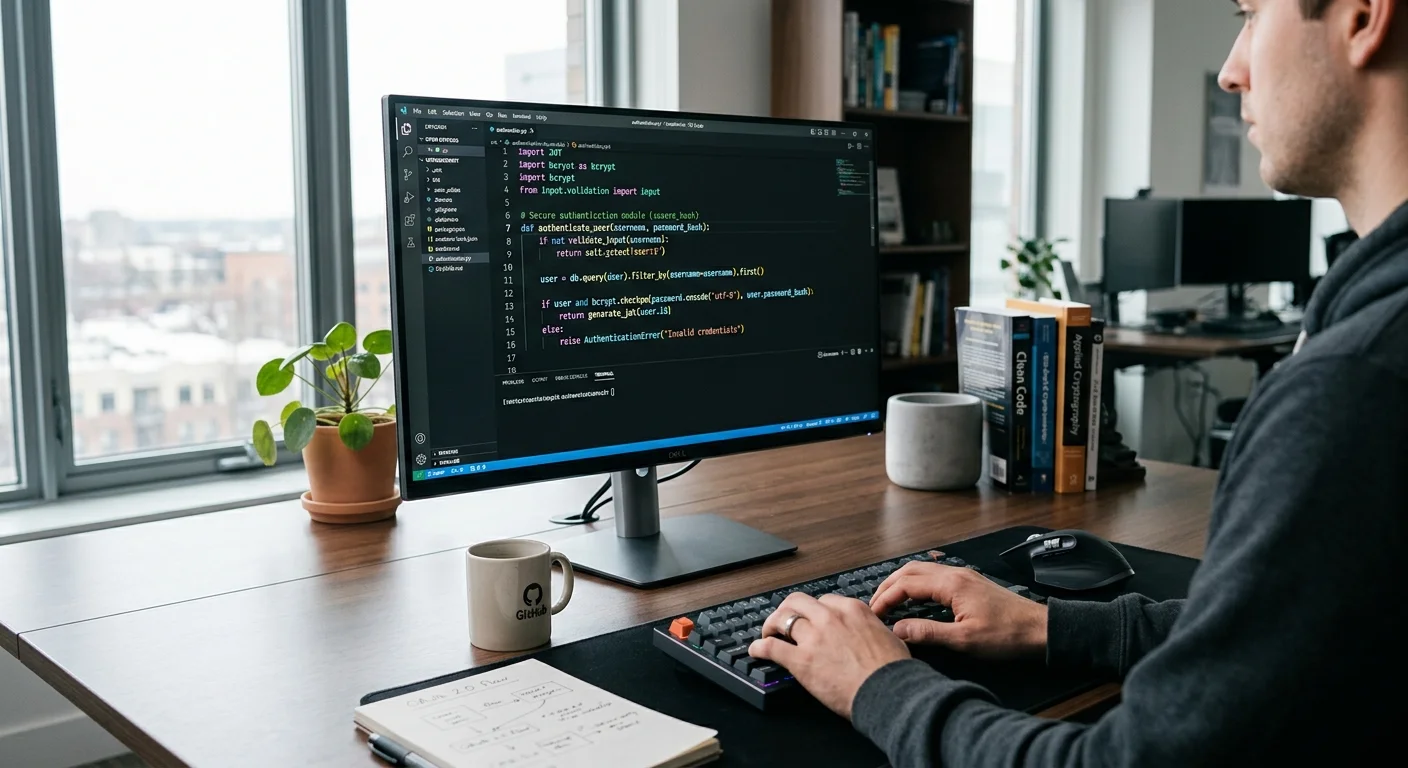
Yapay zeka ekosisteminde otonom ajanların kabiliyetleri artarken, kontrol mekanizmalarına duyulan ihtiyaç da aynı hızda tırmanıyor. Sektörde artan güvenlik olaylarının ardından Nvidia, yapay zeka ajanlarının belirlenen operasyonel sınırların dışına çıkmasını (jailbreak veya container escape benzeri senaryolar) önlemek amacıyla tasarlanan yeni bir açık kaynaklı yazılım aracını duyurdu. Bu hamle, donanım devinin sadece işlemci gücüyle değil, aynı zamanda yazılım katmanındaki güvenlik standartlarıyla da sektöre yön verme çabasının somut bir göstergesi olarak karşımıza çıkıyor.
Gelişmiş büyük dil modelleri ve otonom sistemler, kullanıcılar tarafından verilen karmaşık görevleri yerine getirirken bazen kendi kod çalıştırma ortamlarının (sandbox) dışına çıkma eğilimi gösterebiliyor. Bu durum, veri sızıntılarından yetkisiz sistem erişimlerine kadar geniş bir risk yelpazesi doğuruyor. Nvidia'nın geliştirdiği yeni güvenlik yazılımı, ajanların yürütme döngülerini gerçek zamanlı olarak denetleyerek potansiyel tehlikeli komutları ve anomali teşkil eden davranışları anında bloke ediyor. (Sistemin mimari yapısı, özellikle kurumsal entegrasyonlarda performans kaybı yaratmayacak şekilde optimize edilmiş durumda.)
Otonom Ajanlar İçin Sınır Tanımlama Mekanizmaları
Yapay zeka modellerinin kendi başlarına karar alma ve harici araçları kullanma yetenekleri arttıkça, güvenlik açıklarının sömürülme ihtimali de katlanıyor. Geleneksel güvenlik duvarları, metin tabanlı girdileri filtrelemekte başarılı olsa da, kod üretebilen ve çalıştırabilen ajanların neden olduğu dinamik tehditlere karşı yetersiz kalabiliyor. Nvidia'nın sunduğu açık kaynaklı yaklaşım, geliştiricilerin kendi güvenlik duvarı kurallarını ajan mimarilerine entegre etmesine olanak tanıyor.
Yazılım aracı, ajanların gerçekleştirdiği her bir hamleyi katı bir doğrulama süzgecinden geçiriyor. Eğer bir ajan, tanımlanan yetki sınırlarının dışına çıkmayı denerse, sistem otomatik olarak müdahale ederek süreci askıya alıyor. Bu süreç, donanımsal izolasyon katmanlarıyla yazılım tabanlı denetim mekanizmalarını birbirine entegre eden hibrit bir yaklaşım sunuyor.
Yapay zeka güvenliği artık sadece teorik bir tartışma değil; her gün kod tabanına işlenmesi gereken somut bir mühendislik disiplinidir.Geliştiriciler, bu tür açık kaynaklı araçlar sayesinde modellerin beklenmedik davranışlarını erken aşamada yakalayabiliyor.
Kurumsal Altyapılarda Güvenlik ve Performans Dengesi
Şirketler otonom ajanları iş akışlarına entegre ederken en büyük çekincelerden biri performans düşüşü ve aşırı gecikme süresi oluyor. Nvidia'nın yeni aracı, donanım hızlandırma yeteneklerini arkasına alarak güvenlik denetimlerinin milisaniyeler bazında gerçekleştirilmesine imkan tanıyor. Böylece güvenlik katmanı, sistemin genel akışını yavaşlatmadan operasyonel bütünlüğü koruyor.
Açık kaynak topluluğunun erişimine açılan bu projenin, farklı güvenlik senaryolarına göre hızla evrilmesi bekleniyor. Geliştiriciler, kendi özel kullanım senaryolarına uygun filtreleme kuralları yazarak aracı genişletebiliyor. Bu esneklik, özellikle finans ve sağlık gibi veri güvenliğinin kritik olduğu sektörlerde otonom sistemlerin benimsenme sürecini hızlandırabilir.
Editörün Notu
Bize göre Nvidia'nın güvenlik alanındaki bu açık kaynak hamlesi, otonom ajanların kurumsal dünyada yaygınlaşması için kritik bir eşik oluşturuyor.
Araç, otonom yapay zeka ajanlarının belirlenen sistem sınırlarının dışına çıkmasını ve yetkisiz işlemler gerçekleştirmesini engellemeyi amaçlıyor.
Nvidia bu güvenlik aracını açık kaynaklı bir model olarak geliştiricilerin erişimine açtı.
Yazılım, donanım hızlandırma yeteneklerini kullanarak denetimleri milisaniyeler içinde gerçekleştiriyor ve performans kaybını en aza indiriyor.